
Clash开启Fake-IP后迅雷下载没速度?完美解决方案分享
 Clash(小猫咪)配置科学上网时遇到一个头疼的问题:开启Fake-IP模式后,迅雷下载完全没速度!同样的订阅地址在PassWall上却一切正常,这让我百思不得其解。经过反复测试和查阅资料,终于找到了关键解决方案,今天就把这个经验分享给大家。常见的代理模式fake-ip的问题应用端的域名访问看不到真实IP了ICMP问题:非TUN情况下(如iptablesredir),fake-ip不能ping通
阅读全文:Clash开启Fake-IP后迅雷下载没速度?完美解决方案分享
自编译immortalwrt dns解析失败ping提示无法连接到端口
 最近在折腾自编译的ImmortalWrt固件时,遇到个诡异的网络故障:明明能获取公网IP,网速测试却完全失效,DNS解析更是彻底罢工。这个问题困扰了我整整两天,各种常规解法都试遍了却毫无进展,最后竟靠一个网关跃点设置意外解决。下面记录下这次踩坑经历和解决方案,给遇到类似问题的朋友参考。故障现象:网络断连整个故障过程是这样的:
阅读全文:自编译immortalwrt dns解析失败ping提示无法连接到端口
VNT实现异地组网内网穿透,比zerotier和tailscale更好的内网穿透工具
 要么配置复杂,要么速度感人。直到在技术论坛发现VNT这个宝藏工具,彻底改变了我的远程访问体验。今天就来分享这款基于Rust开发的开源内网穿透神器,手把手教你搭建自己的跨平台私有网络!Tailscale和ZeroTier区别?一、初识VNT:穿透利器VNT是一款用Rust开发的跨平台开源内网穿透工具,与Zerotier、Tailscale类似,都采用点对点P2P技术创建加密VPN隧道。但它的独特之处在于:采用多通道UDP技术,有效避免运营商QoS限流支持多种NAT穿透策略,必要时可建
阅读全文:VNT实现异地组网内网穿透,比zerotier和tailscale更好的内网穿透工具
istoreOS重装完毕后不分发ipv6解决方法
 题:所有连接路由器的设备都获取不到IPv6地址了。作为家庭网络的主力路由器,这直接导致家里的智能家居设备集体"失联",NAS远程访问也彻底瘫痪。我尝试重启、重设网络接口都无济于事,直到在论坛潜水时发现了那个被忽略的小选项...问题当你的istoreOS完成重装后,如果出现以下情况:设备连接WiFi后只有IPv4地址ipconfig/all命令显示无IPv6网关访问IPv6测试网站失败路由后台的"网络地图"中
NAS/服务器必看!内网穿透方案深度评测:Cloudflare vs WireGuard vs frp个人经验分享
 NAS时,最让我头疼的就是如何在外访问家里的服务。尝试过各种方案,踩过不少坑,从最初的端口映射折腾到现在的多种穿透方案。经过这段时间的实践,我总结了这篇个人经验分享,希望能帮你少走弯路。根据我的使用经验,内网穿透需求大致分为两类:一是公开服务,让所有人都能访问;二是私有服务,仅限自己或特定人员访问。下面这些工具是我实际测试过比较靠谱的方案:公开服务:CloudflareTunnels、frp、DDNS私有服务:Z
阅读全文:NAS/服务器必看!内网穿透方案深度评测:Cloudflare vs WireGuard vs frp个人经验分享
WireGuard与IPv6实现异地组网:零成本实现公网访问内网服务
 常需要远程办公的技术爱好者,我一直在寻找稳定的远程访问家庭局域网的解决方案。之前和大家一样,我尝试过Tailscale与ZeroTier这类第三方组网工具,初期体验确实不错。但实际使用中发现,在某些地区的网络环境下,特别是移动网络场景中,经常遇到打洞失败的问题,导致连接不稳定甚至完全无法直连。直到半年前搬家后,我注意到新家的宽带提供了公网IPv6地址,这让我萌生了新的想法:为什么不利用原生IPv6实现直连呢?经过多次尝
阅读全文:WireGuard与IPv6实现异地组网:零成本实现公网访问内网服务
ddns-go内网穿透实现动态域名解析:零成本实现公网访问内网服务
前设置的IP地址又失效了。这种动态IP带来的困扰相信不少人都遇到过——明明昨天还能正常访问的服务,今天就无法连接了。特别是在IPv6逐渐普及的当下,虽然每个设备都能分配到公网IPv6地址,但运营商定期更换IP的策略让直接访问变得异常困难。经过一番折腾研究,我发现通过DDNS(动态域名解析)技术配合ddns-go工具,就能完美解决这个问题。下面分享我的实践过程,手把手教你如何实现公网稳定访问内网服务。为什么需要DDNS解决方案如今IPv6普及度越来越高,大多数人获
阅读全文:ddns-go内网穿透实现动态域名解析:零成本实现公网访问内网服务
re.tenda.cn re.tendcn扩展器管理腾达扩展器登录入口192.168.0.254
 断断续续,气得我差点把笔记本扔出窗外。后来朋友推荐了腾达WiFi信号放大器,没想到这个小白盒彻底解决了我的信号焦虑。不过刚开始设置时,对着说明书上的"re.tenda.cn"发呆了半天,后来才发现原来这么简单...re.tenda.cn登录指南经过亲测,re.tenda.cn确实是管理腾达扩展器最便捷的入口。这个火柴盒大小的设备拯救了我家15平米的信号死角,不过初次设置时要注意这几个关键点:详细设置步骤(避坑指南)
阅读全文:re.tenda.cn re.tendcn扩展器管理腾达扩展器登录入口192.168.0.254
admin密码的来历默认密码admin,Admin控制台解析路由器安全
 但默认密码安全问题还是让人捏把汗。当我看到路由器底部赫然印着"admin/admin"的默认凭证时,不禁想起三年前自己因为没改默认密码被蹭网的惨痛经历。今天就结合这些年摸爬滚打的经验,和大家聊聊这个看似简单却暗藏玄机的Admin管理系统。一、Admin的"爱恨情仇"记得刚毕业租房那会儿,房东给配的二手路由器动不动就断线。当我战战兢兢输入192.168.1.1看到登录界面时,就像发现了新大陆——原来这个神秘的Admin后台
阅读全文:admin密码的来历默认密码admin,Admin控制台解析路由器安全
主路由AdGuardHome+MosDNS+Open克拉什折腾|DNS分流×广告拦截×Fake-IP加速
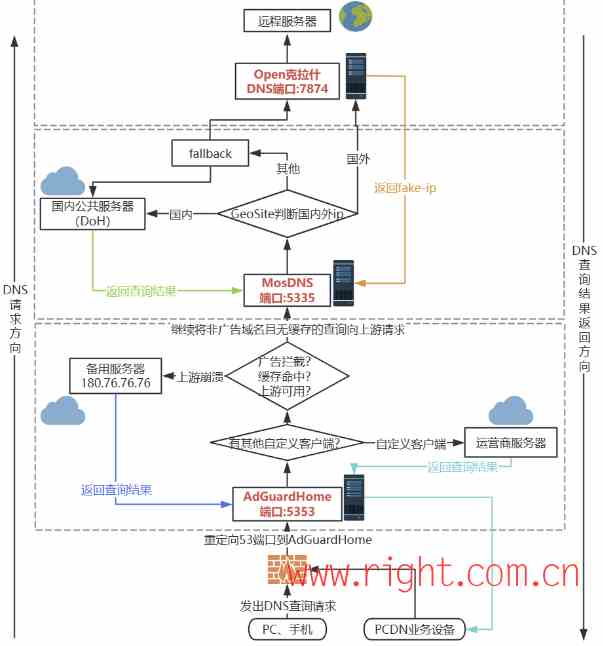 腾硬件的技术宅,最近把我的小米AX9000刷了ImmortalWrt固件,本想搞个完美的网络环境,结果在DNS分流和去广告的路上踩坑无数——不是广告过滤失效就是油管加载龟速,最惨的一次配置失误直接让家里断网两小时,被媳妇念叨"修不好今晚睡沙发"...经过两周的反复试验(和多次沙发警告),终于摸出一套稳如老狗的配置方案。今天就手把手带你用AdGuardHome+MosDNS+Open克
阅读全文:主路由AdGuardHome+MosDNS+Open克拉什折腾|DNS分流×广告拦截×Fake-IP加速
NAS Docker必备推荐:20个Docker应用合集NAS必备Docker软件
 个只会用NAS存电影的萌新,如今家里已经堆了8台不同品牌的NAS设备。从最初跟着教程装黑群晖手抖得不行,到现在能自己写docker-compose.yaml文件,这段折腾经历让我深刻体会到——NAS就像乐高积木,只有找到适合自己的玩法才能真正物尽其用。一、我的NAS折腾使记得第一次成功用Jellyfin打开4K影片时,激动得差点把咖啡洒在键盘上。后来入了PT坑,连续三周熬夜刷上传量,硬是把绿联DX4600跑成
阅读全文:NAS Docker必备推荐:20个Docker应用合集NAS必备Docker软件
OpenWRT固件吃鹅(DAE) 个人配置分享
 为了尽可能提高流量分割性能,dae在使用eBPF的Linux内核中采用了透明代理和流量分割套件。因此,dae可以使直接流量绕过代理应用程序的转发,从而促进真正的直接流量通道。通过这一非凡的壮举,有最小的性能损失和可忽略不计的直接流量的额外资源消耗。DAE(鹅)一键安装脚本dae介绍实施RealDirect流量分离(需要ipforwardon)来实现高性能.支持
OpenWRT配置IPv6中继WAN6接口没有DHCP OpenWRT IPv6中继
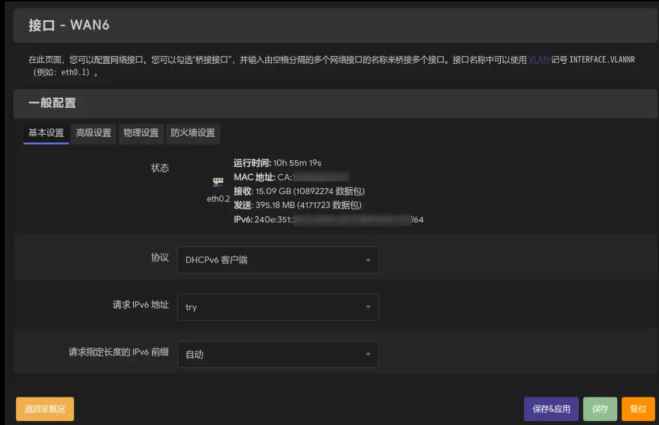 深度网络依赖症患者,最近被IPv6的配置问题折腾得够呛。本以为跟着教程分分钟就能搞定,没想到现实给我上了生动的一课——原来不同版本的OpenWRT界面差异能让人怀疑人生!通常教程的一般步骤按照网上教程的指导,本该在WAN6接口轻松找到DHCP设置。但当我兴冲冲打开路由后台时,眼前的界面却让我瞬间懵圈——我的三台OpenWRT设备集体玩起了"大家来找茬",
阅读全文:OpenWRT配置IPv6中继WAN6接口没有DHCP OpenWRT IPv6中继
OpenWrt防火墙设置问题:外网IPv6无法访问内网服务
 ,遇到了一个典型问题:明明配置好了Lucky动态解析,外网却死活连不上内网的IPv6服务。折腾半天发现原来是防火墙规则在搞事情,这里把解决方案分享给大家。问题现象路由器型号:移动AX3000算力版(OpenWrt系统)已配置Lucky动态DNS解析
阅读全文:OpenWrt防火墙设置问题:外网IPv6无法访问内网服务
旁路由OpenWRT部署OpenClash连接特别慢卡顿问题排查记录
问题:当设备走OpenClash旁路由时,网页加载像挤牙膏,还经常白屏。主路由爱快稳如老狗,一到旁路由就拉胯。折腾一周终于找到原因,把排查过程分享给各位。一、症状描述网络结构:爱快主路由+OpenWRT旁路由(单跑OpenClash)带宽情况:千兆宽带+公网IP,连接数上限5万故障现象:设备指向主路由:网速正常,油管4K秒开走旁路由时:网页经常卡loading,Chrome显示ERR_CONNECTION_RESET活动
阅读全文:旁路由OpenWRT部署OpenClash连接特别慢卡顿问题排查记录
OpenWrt保姆级教程:AdGuardHome+NIKKI 实现DNS劫持、去广告与精准流量控制
 与去广告组合拳一、为什么要折腾这套组合?在家庭网络或小型办公环境中,我们常希望实现设备流量统计、应用访问控制和广告拦截三件套。但传统方案往往需要多个插件配合,容易引发冲突。今天介绍的这套基于OpenWrt23.05的NIKKI+AdGuardHome方案,通过DNS流量智能调度,实现了:-精准设备识别:通过NIKKI的客户端统计-灵活管控:用AdGuardHome过滤广告+自定义规则-零冲突架构:DNS监听与劫持分离设计-高性能处理:nftables替代ipta
阅读全文:OpenWrt保姆级教程:AdGuardHome+NIKKI 实现DNS劫持、去广告与精准流量控制